 IA
El impacto directo de la economía de los tokens en los procesos de ciberseguridad
Examinamos el impacto de la dependencia de la IA en la ciberseguridad de una organización.
614 publicaciones
Examinamos el impacto de la dependencia de la IA en la ciberseguridad de una organización.
Qué son los tokenomics y cómo el valor de los tokens de IA se ha convertido en un problema de ciberseguridad.
Analizamos los formatos de archivos que pueden resultar desconocidos para algunos usuarios y que, aunque las soluciones de seguridad no siempre los analizan, pueden suponer una ciberamenaza.
Los investigadores han demostrado un ataque Rowhammer parcialmente efectivo contra los aceleradores gráficos.
Una mirada profunda al funcionamiento interno y a los riesgos ocultos de las plataformas que ofrecen acceso a precios muy bajos a modelos de IA de primer nivel.
Antes de lanzar un ataque de phishing, los atacantes se comunican con la víctima.
Hemos entrenado nuestra solución de seguridad para detectar correos electrónicos de ataque BEC generados por modelos de lenguaje grandes.
Investigadores austriacos han descubierto una nueva y extraña forma en que los ciberdelincuentes podrían robar datos confidenciales.
Una guía para detectar y bloquear las funciones de IA integradas en los productos de software más populares.
Enfoques para resolver los desafíos de ciberseguridad en los sistemas de transporte autónomo.
Estrategias de alto nivel para bloquear herramientas de IA populares que son innecesarias o que están completamente prohibidas según la política corporativa.
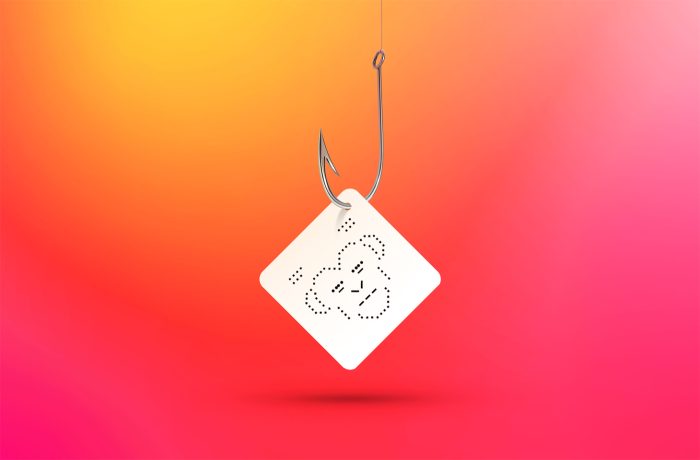
Los autores de phishing están usando arte ASCII para camuflar códigos QR.
Regularmente creamos nuevas reglas SIEM, pero detrás de todo ello se esconde un proceso más fundamental: la evolución de las propias reglas de correlación.
Cómo utilizamos Kaspersky Container Security en Kaspersky y por qué, para nosotros, es mucho más que un simple analizador de imágenes.
Cómo la familia de vulnerabilidades AirSnitch amenaza las redes corporativas y qué cambios debes realizar en la arquitectura y la configuración de tu red para mantener tu protección.
Un ataque dirigido a la cadena de suministro mediante un software popular para montar imágenes de disco.
La protección de una consola de seguridad es más crítica de lo que uno podría pensar. Aquí está la verdad sobre la vulneración de la capa de control y cómo evitar que suceda.
Cómo gestionar las vulnerabilidades al desarrollar o usar software de código abierto.
Cómo el auge de la IA y la creciente dependencia de los componentes de código abierto están aumentando la exposición de las empresas a riesgos de seguridad, y qué se puede hacer al respecto.
En noviembre de 2025, el ecosistema de npm se vio afectado por una avalancha de paquetes basura que formaban parte de la campaña maliciosa de IndonesianFoods. Estamos analizando las lecciones aprendidas de este incidente.
En 2025, los ataques a la cadena de suministro se mantuvieron como una de las amenazas más graves a las que se enfrentaron las organizaciones. Desglosamos los incidentes más notables del año.
 archivos
 phishing
 tecnología
 Configuración