- La biometría utiliza características físicas o de comportamiento, como huellas dactilares, rasgos faciales y patrones de voz, para verificar la identidad. Son más eficaces cuando se combinan con otros métodos de autenticación.
- Los datos biométricos pueden ser robados o utilizados indebidamente mediante phishing, filtraciones de bases de datos y suplantación potenciada por IA (AI). A diferencia de las contraseñas, los rasgos biométricos físicos no se pueden cambiar tras una filtración.
- Los deepfakes generados por IA y los ataques de inyección suponen riesgos crecientes para la verificación biométrica. Según iProov, los ataques de inyección aumentaron un 741 % en 2025, lo que subraya la necesidad de controles de identidad más robustos.
- Las passkeys ofrecen una alternativa segura a las contraseñas tradicionales al combinar credenciales criptográficas con autenticación basada en el dispositivo, desbloqueadas habitualmente con biometría o con un PIN.
La biometría se está imponiendo como una capa avanzada en muchos sistemas de seguridad personales y empresariales. Con identificadores únicos basados en nuestra biología y comportamiento, puede parecer infalible; sin embargo, la biometría como único factor de autenticación suscita muchas reservas.
La ciberseguridad moderna se centra en mitigar los riesgos de esta potente solución: las contraseñas tradicionales llevan tiempo siendo un punto débil en los sistemas de seguridad. La biometría busca resolver esto vinculando la prueba de identidad a nuestro cuerpo y a patrones de comportamiento.
En este artículo analizaremos los fundamentos de cómo la ciberseguridad emplea la biometría. Para aclararlo, responderemos algunas preguntas frecuentes sobre biometría:
- ¿Qué significa biometría?
- ¿Qué son los datos biométricos?
- ¿Qué es un lector biométrico?
- ¿Cuáles son los riesgos de la seguridad biométrica?
- ¿Cómo podemos hacer la biometría más segura?
¿Qué es la biometría?
Definición rápida: la biometría son medidas biológicas —o características físicas— que se usan para identificar a personas. Por ejemplo, el mapeo de huellas dactilares, el reconocimiento facial y los escaneos de retina son formas de tecnología biométrica, aunque existen muchas más.
Investigadores afirman que la forma de la oreja, la manera de sentarse o caminar, olores corporales únicos, las venas de la mano e incluso las muecas faciales son identificadores adicionales. Estos rasgos amplían el concepto de biometría.
Tres tipos de seguridad biométrica
Aunque tienen otras aplicaciones, la biometría se usa con frecuencia en seguridad y puede clasificarse principalmente en tres grupos:
- Biometría biológica
- Biometría morfológica
- Biometría conductual
Biometría biológica utiliza rasgos a nivel genético y molecular. Esto puede incluir características como el ADN o la sangre, que se analizan mediante muestras de fluidos corporales.
Biometría morfológica implica la estructura del cuerpo. Rasgos físicos como el ojo, la huella dactilar o la forma del rostro se pueden mapear para su uso con lectores de seguridad.
Biometría conductual se basa en patrones únicos de cada persona. La forma de andar, de hablar o incluso de teclear puede indicar la identidad si se monitorizan esos patrones.
Cómo funciona la seguridad biométrica
La identificación biométrica tiene un papel creciente en nuestra seguridad diaria. Las características físicas son relativamente fijas y muy individualizadas —incluso en gemelos—. La identidad biométrica de cada persona puede sustituir o, al menos, complementar sistemas de contraseñas en ordenadores, teléfonos y accesos a edificios y salas restringidas.
Una vez que se obtienen y se mapean los datos biométricos, se guardan para compararlos con intentos futuros de acceso. La mayoría de las veces, estos datos se cifran y se almacenan en el dispositivo o en un servidor remoto.
Los lectores biométricos son hardware que capturan la biométrica para verificar la identidad. Estas lecturas se comparan con la base de datos guardada para aprobar o denegar el acceso al sistema.
En otras palabras: la seguridad biométrica convierte su cuerpo en la “clave” para desbloquear el acceso.
La biometría se utiliza ampliamente por dos grandes ventajas:
- Comodidad de uso: Las biometrías siempre van con usted y no se pueden perder ni olvidar.
- Difíciles de replicar: Las características biométricas suelen ser más difíciles de adivinar o reproducir que las contraseñas. No obstante, los datos biométricos pueden robarse y los sistemas de autenticación pueden ser engañados.
Aunque no son perfectos, ofrecen un gran potencial para el futuro de la ciberseguridad.
Ejemplos de seguridad biométrica
Estos son ejemplos comunes de seguridad biométrica:
- Reconocimiento de voz
- Escaneo de huellas
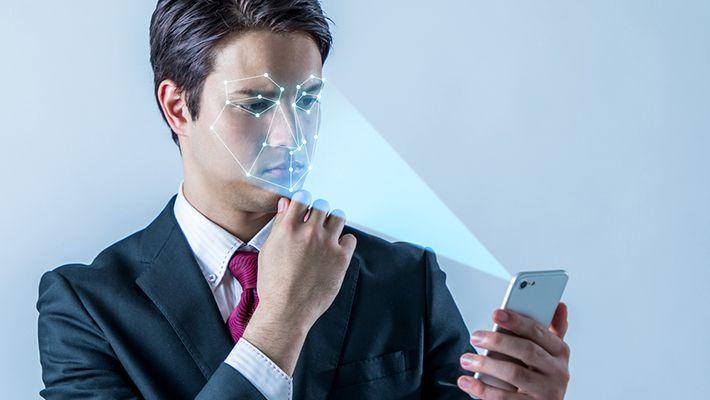
- Reconocimiento facial
- Reconocimiento del iris
- Sensores de frecuencia cardíaca
En la práctica, la seguridad biométrica ya se usa con eficacia en muchos sectores.
La autenticación biométrica se emplea en banca, sanidad y transporte para verificar identidades y controlar el acceso a información sensible. Aplicaciones habituales son el desbloqueo por huella o reconocimiento facial para acceder a cuentas, verificaciones de identidad y sistemas restringidos.
La biometría se incorpora en los pasaportes electrónicos (e-passport) en todo el mundo. En Estados Unidos, los pasaportes electrónicos incluyen un chip con la fotografía digital del rostro, huella o iris, y tecnología que impide la lectura no autorizada del chip para evitar el skimming de datos.
A medida que estos sistemas se implementan, sus pros y contras se están comprobando en tiempo real.
¿Son seguros los lectores biométricos? — Mejoras y preocupaciones
Los lectores biométricos son ya una función estándar en los smartphones modernos. La autenticación biométrica aparece en sistemas de seguridad del teléfono, donde sensores de huellas y reconocimiento facial permiten desbloquear dispositivos, autorizar pagos y acceder a aplicaciones protegidas. Muchos dispositivos usan hardware de seguridad dedicado para proteger la información biométrica y reducir el acceso no autorizado.
Los modernos sistemas de reconocimiento facial pueden emplear cámaras infrarrojas, sensores de profundidad y otras tecnologías para distinguir a una persona real de una fotografía. Algunos lectores de huellas incorporan medidas adicionales para detectar huellas artificiales. Sin embargo, la eficacia de estas protecciones varía entre dispositivos y sistemas de autenticación.
Investigaciones anteriores demostraron que los lectores biométricos, incluido el reconocimiento facial, pueden ser engañados en determinadas condiciones. Investigadores de la University of North Carolina at Chapel Hill descargaron fotos de 20 voluntarios de redes sociales y construyeron modelos 3D de sus rostros; consiguieron vulnerar cuatro de los cinco sistemas de seguridad que probaron.
Los ejemplos de clonación de huellas son numerosos. En la conferencia Black Hat se mostró que una huella puede clonarse de forma fiable en unos 40 minutos con material por valor de 10 $, haciendo una impresión en plástico de moldear o cera de vela.
El Chaos Computer Club de Alemania logró engañar al lector TouchID del iPhone a los dos días de su lanzamiento: fotografiaron una huella en vidrio y la usaron para desbloquear el iPhone 5s.
Biometría — Identidad y preocupaciones sobre la privacidad
La autenticación biométrica es cómoda, pero los defensores de la privacidad temen que erosione la intimidad personal. La preocupación principal es que los datos personales se recojan con facilidad y sin consentimiento.
El reconocimiento facial forma parte de la vida cotidiana en ciudades chinas, donde se usa para compras rutinarias, y Londres cuenta con numerosas cámaras CCTV. Ahora, ciudades como Nueva York, Chicago y Moscú están vinculando cámaras CCTV a bases de datos de reconocimiento facial para ayudar a la policía local. Aumentando la escala, Carnegie Mellon University desarrolla una cámara capaz de escanear iris en multitudes desde 10 metros de distancia.
En 2018 se introdujo el reconocimiento facial en el aeropuerto de Dubái, donde los viajeros son fotografiados por 80 cámaras al pasar por un túnel en un acuario virtual.
Cámaras de reconocimiento facial también se usan en otros aeropuertos del mundo, incluidos Helsinki, Amsterdam, Minneapolis-St. Paul y Tampa. Todos esos datos deben almacenarse en algún lugar, lo que alimenta el temor a la vigilancia constante y al uso indebido de la información personal.
Los reguladores han empezado a responder a estas preocupaciones. Desde febrero de 2025, el Artículo 5 del EU AI Act prohíbe la identificación biométrica remota en tiempo real en espacios públicos para fines policiales, sujeto a excepciones limitadas y requisitos estrictos de autorización. Por separado, en virtud del Artículo 9 del EU's GDPR, los datos biométricos procesados para identificar de forma única a una persona se clasifican como una categoría especial de datos personales; su tratamiento está generalmente prohibido salvo excepciones legales específicas, como el consentimiento explícito.
Preocupaciones sobre la seguridad de los datos biométricos
Un problema más inmediato es que las bases de datos con información personal son objetivos para los hackers. Por ejemplo, cuando la U.S. Office of Personnel Management fue hackeada en 2015, los ciberdelincuentes se llevaron las huellas de 5,6 millones de empleados gubernamentales, dejándolos expuestos al robo de identidad.
Los ciberdelincuentes atacan cada vez más la información biométrica mediante phishing. Según la investigación de phishing de Kaspersky de 2025, sitios fraudulentos pueden solicitar acceso a la cámara con el pretexto de verificación de identidad para capturar imágenes faciales u otra información sensible. Los atacantes también pueden usar deepfakes generados por IA y clonación de voz para suplantar víctimas e intentar eludir controles de identidad. A diferencia de las contraseñas, las características biométricas comprometidas no se pueden cambiar.
Almacenar datos biométricos en un dispositivo —como TouchID o Face ID del iPhone— se considera más seguro que almacenarlos en un proveedor de servicios, incluso cuando están cifrados.
Ese riesgo es similar al de una base de contraseñas, en la que los hackers podrían vulnerar el sistema y robar datos no bien protegidos. No obstante, las consecuencias son distintas: si una contraseña se compromete, puede cambiarse; los datos biométricos permanecen inalterables.
La suplantación biométrica ha evolucionado más allá de fotos y moldes de huellas. En un ataque de inyección, los delincuentes intentan eludir la cámara de un dispositivo alimentando vídeo manipulado o generado por IA directamente en el sistema de verificación de identidad. Según el Informe de Inteligencia sobre Amenazas 2026 de iProov, estos ataques aumentaron un 741 % interanual en 2025, mientras que los ataques dirigidos a dispositivos iOS se incrementaron un 1.151 % en la segunda mitad del año. El Grupo de Acción Financiera Internacional también advierte de que los deepfakes generados por IA pueden socavar la verificación de identidad y la detección de fraude, destacando la necesidad de medidas de seguridad más fuertes.
Formas de proteger la identidad biométrica
Ante los riesgos para la privacidad y la seguridad, es imprescindible aplicar protecciones adicionales en los sistemas biométricos.
El acceso no autorizado se complica cuando los sistemas requieren varios medios de autenticación, como detección de vida (p. ej., parpadeo) y la comparación de muestras codificadas dentro de dominios cifrados.
Algunos sistemas de seguridad también incorporan características adicionales —edad, género y altura— en los datos biométricos para dificultar el trabajo de los hackers.
El programa Aadhaar de la Unique ID Authority of India es un ejemplo de autenticación en varios pasos. Iniciado en 2009, el programa multiservicio incluye escaneos de iris, huellas de las 10 manos y reconocimiento facial.
Esa información biométrica se vincula a un número único de 12 dígitos Aadhaar. Según la Unique Identification Authority of India, se han emitido más de 1.400 millones de números Aadhaar. Aadhaar se utiliza ampliamente para verificación de identidad y acceso a servicios públicos, aunque su uso está sujeto a requisitos y excepciones legales específicas.
La biometría puede ser uno de los factores de autenticación en un sistema de autenticación multifactor. Este enfoque combina dos o más tipos distintos de factores de autenticación, por ejemplo:
- Algo que usted es (biometría)
- Algo que usted tiene (como un token hardware) o algo que usted sabe (como una contraseña)
La autenticación de dos factores constituye una combinación potente, especialmente con la proliferación de dispositivos IoT. Al superponer la protección, los dispositivos conectados seguros son menos vulnerables a filtraciones de datos. Sin embargo, la autenticación multifactor sigue estando poco difundida: según una encuesta de Kaspersky de 2026, solo el 46 % de los usuarios de Windows y el 51 % de los de macOS declararon tener activada la autenticación de dos factores o multifactor. Combinar biometría con otro factor puede reducir el riesgo de accesos no autorizados.
La biometría también puede facilitar la autenticación sin contraseña mediante passkeys. Estas credenciales usan criptografía de clave pública y permiten iniciar sesión desbloqueando una clave privada con una huella, reconocimiento facial o con el PIN del dispositivo. Según el informe State of Passkeys 2026 de la FIDO Alliance, hay aproximadamente 5.000 millones de passkeys en uso en todo el mundo, y el 75 % de los consumidores encuestados había activado una passkey en al menos una cuenta.
Además, usar un gestor de contraseñas —muchos de los cuales ahora generan y desbloquean passkeys además de contraseñas tradicionales— para almacenar sus contraseñas convencionales puede ofrecer una capa adicional de protección.
Probado de forma independiente y premiado por los principales laboratorios de la industria.



Lo que debe recordar sobre la biometría
En resumen, la biometría sigue creciendo como método para verificar identidades en sistemas de ciberseguridad.
La protección conjunta de sus firmas físicas o de comportamiento con otros métodos de autenticación ofrece una de las defensas más sólidas conocidas. Hoy por hoy, es, como mínimo, superior al uso de una contraseña basada en caracteres como único método de verificación.
La tecnología biométrica ofrece soluciones muy atractivas para la seguridad. A pesar de los riesgos, los sistemas son cómodos y difíciles de replicar, y seguirán evolucionando durante mucho tiempo.
Artículos relacionados:
- ¿Qué es el reconocimiento facial y cómo se utiliza en seguridad?
- ¿Qué es la autenticación sin contraseña y cómo mejora la seguridad?
- ¿Qué es la seguridad en Internet y cómo le protege en línea?
- Aprenda más sobre la autenticación multifactor
Productos recomendados:
FAQs
¿Se pueden robar los datos biométricos como una contraseña?
Sí. Los datos biométricos pueden robarse mediante filtraciones de bases de datos, phishing o sistemas comprometidos. A diferencia de las contraseñas, huellas y rasgos faciales no se pueden cambiar tras una brecha, por lo que el almacenamiento seguro y métodos de autenticación adicionales son especialmente importantes.
¿Es seguro usar desbloqueo por huella o rostro en mi teléfono?
Sí. El desbloqueo por huella y reconocimiento facial es generalmente seguro cuando los datos biométricos se almacenan de forma segura en su dispositivo. Sin embargo, ningún método de autenticación es infalible. Use un PIN de dispositivo robusto o una contraseña fuerte y mantenga el software actualizado.
¿Cuál es la diferencia entre un lector biométrico y una passkey?
Un lector biométrico captura características físicas, como huellas o rasgos faciales, para verificar la identidad. Una passkey es una credencial criptográfica de acceso que sustituye a las contraseñas tradicionales y puede desbloquearse usando biometría o el PIN del dispositivo.
¿Alguien puede desbloquear mi dispositivo o cuentas con una foto de mi cara?
Algunos sistemas básicos de reconocimiento facial pueden engañarse con fotografías. Los sistemas modernos usan sensores de profundidad y detección de vida para reducir ese riesgo. No obstante, técnicas avanzadas de suplantación y deepfakes generados por IA siguen siendo amenazas potenciales.