¿Es seguro que los empleados utilicen portátiles personales para trabajar?
Los empleados pueden trabajar con seguridad desde portátiles personales, pero solo cuando esos dispositivos cumplen los requisitos mínimos de seguridad y el acceso a los sistemas de la empresa está correctamente controlado.
Este enfoque se conoce comúnmente como BYOD (trae tu propio dispositivo). Permite a los empleados usar sus propios portátiles para trabajar en lugar de depender de equipos facilitados por la empresa. BYOD puede hacer que el trabajo remoto sea más flexible y económico, sobre todo en pequeñas empresas con recursos limitados. Sin embargo, los empleados deben seguir requisitos de seguridad claros cuando trabajan desde casa.
La diferencia principal es el control. La empresa suele poder controlar muchos aspectos del hardware facilitado por la compañía, como instalar software de seguridad, forzar actualizaciones, gestionar accesos y aplicar la misma configuración de seguridad en todos los dispositivos. BYOD implica que parte de esa responsabilidad recae en el empleado. La empresa necesita estándares mínimos claros antes de permitir el acceso al correo corporativo, archivos, servicios en la nube u otros sistemas.
BYOD puede ser una opción práctica cuando los portátiles personales están actualizados, protegidos contra malware, asegurados con autenticación robusta y se usan conforme a los requisitos de seguridad de la empresa. Puede resultar menos adecuado cuando los empleados manejan información muy sensible o cuando un dispositivo personal no alcanza los estándares exigidos por la empresa.
- BYOD permite a los empleados trabajar en portátiles personales, siempre que los dispositivos cumplan los requisitos de seguridad de la empresa.
- Mantenga los portátiles personales actualizados, instale protección fiable para endpoints y active el cifrado del dispositivo y el bloqueo automático de pantalla.
- El mayor desafío de BYOD es que las empresas tienen menos visibilidad y control sobre dispositivos de propiedad personal que sobre portátiles facilitados por la empresa.
- La autenticación multifactor, contraseñas únicas, cifrado y control de accesos pueden reducir el impacto de la pérdida de un dispositivo o del compromiso de una cuenta.
- La información de trabajo debe guardarse en cuentas y almacenes aprobados por la empresa en lugar de servicios personales.
- BYOD puede no ser adecuada cuando se trabaja con información altamente sensible o cuando los dispositivos personales no cumplen los estándares de seguridad de la empresa.
¿Cuáles son los mayores riesgos de ciberseguridad en BYOD?
El riesgo principal de BYOD no es únicamente que el portátil sea de propiedad personal. El problema es que las empresas suelen tener menos visibilidad sobre cómo se configuran y usan esos dispositivos.
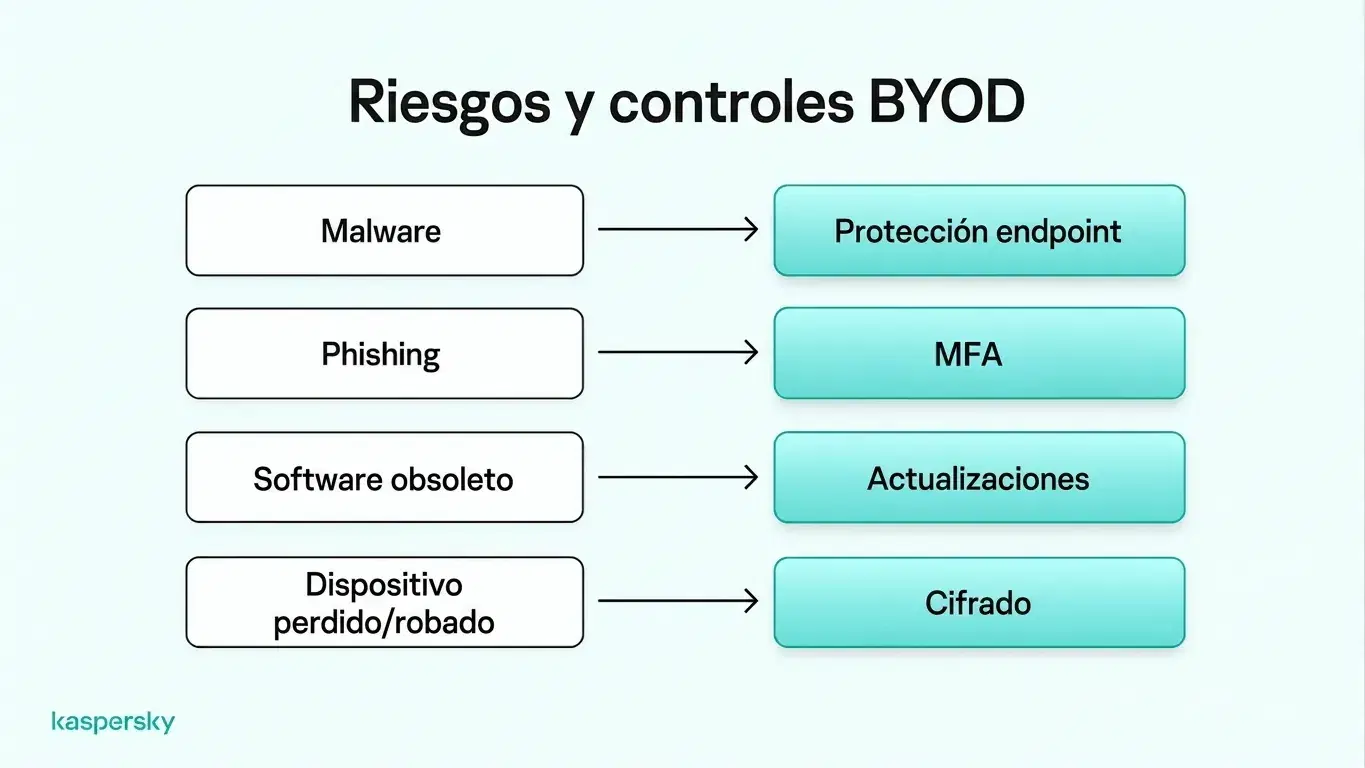
El malware y ransomware pueden comprometer un portátil y dar a los atacantes acceso a archivos o cuentas corporativas. El phishing puede inducir a empleados a revelar credenciales o instalar software malicioso, mientras que sistemas operativos, navegadores y aplicaciones desactualizados pueden contener fallos ya corregidos en versiones más recientes. A diferencia de los dispositivos gestionados por la empresa, los portátiles personales a menudo dependen de que los empleados instalen actualizaciones y mantengan las protecciones de forma constante.
Los portátiles compartidos generan otro riesgo. Si miembros de la familia u otros usuarios acceden al mismo dispositivo, pueden instalar accidentalmente software inseguro o exponer información de la empresa. Usar redes no seguras también aumenta el riesgo, especialmente cuando el acceso remoto está mal protegido.
La información de la empresa puede volverse difícil de controlar cuando los empleados la guardan en cuentas personales en la nube, carpetas locales o aplicaciones no autorizadas. Esto dificulta que la empresa gestione accesos o conozca dónde se almacenan datos sensibles. El problema se complica cuando un empleado abandona la organización y la empresa tiene dificultades para identificar y eliminar archivos corporativos almacenados en dispositivos personales.
Los portátiles perdidos o robados también pueden exponer información empresarial. El riesgo aumenta cuando no está habilitado el cifrado de disco completo, los bloqueos de pantalla y una autenticación robusta del dispositivo.
Estos riesgos pueden variar mucho entre empleados, según sus dispositivos, software y hábitos de seguridad. Establecer requisitos consistentes de ciberseguridad ayuda a las pequeñas empresas a reducir estas diferencias y proteger la información corporativa de forma más eficaz.
¿Cómo mejorar la seguridad de BYOD para empleados remotos?
BYOD funciona mejor cuando se combinan varias protecciones básicas. Todo portátil personal aprobado debe cumplir un estándar mínimo de seguridad del dispositivo. Esto incluye tanto la protección de cuentas como el modo en que se trata la información de la empresa.
Mejorar la seguridad no tiene por qué implicar una infraestructura compleja. Mantener los dispositivos actualizados, usar protección fiable para endpoints, exigir autenticación robusta y asegurarse de que los datos del trabajo se mantienen en sistemas corporativos aprobados reduce muchos de los riesgos más comunes.
Proteja los dispositivos contra malware y accesos no autorizados
Los portátiles personales utilizados para el trabajo deben ejecutar sistemas operativos soportados y mantener navegadores y herramientas de seguridad actualizados. Los parches de seguridad son importantes porque corrigen fallos conocidos que los atacantes podrían explotar.
También debe instalarse una protección de endpoints fiable que ayude a detectar y bloquear malware, ransomware y otras amenazas. Esto es especialmente relevante en dispositivos BYOD porque los empleados los usan también para navegación personal y pueden descargar apps o archivos fuera del control de la empresa.
El cifrado de disco completo ayuda a proteger la información si un portátil se pierde o es robado. Los dispositivos también deben usar bloqueo automático de pantalla y autenticación segura, como una contraseña robusta o PIN, con autenticación biométrica cuando esté disponible.
Acceso remoto seguro a los sistemas de la empresa
El correo corporativo y otras cuentas importantes deben protegerse con autenticación multifactor (MFA). Esto añade una verificación adicional más allá de la contraseña y ayuda a prevenir secuestros de cuenta si las credenciales se filtran.
Los empleados deben usar contraseñas fuertes y únicas para las cuentas de trabajo, idealmente guardadas en un gestor de contraseñas. Las claves de acceso (passkeys) pueden ofrecer otra opción de inicio de sesión segura cuando estén soportadas.
Los trabajadores remotos también deben usar Wi‑Fi seguro y conexiones cifradas al acceder a sistemas corporativos. Puede ser necesario el uso de una VPN al conectarse a recursos privados de la empresa o cuando la empresa la incluya como parte de su configuración de acceso remoto. No obstante, una VPN debe considerarse una capa de protección más, no un sustituto de la protección de endpoints, MFA o buenas prácticas de gestión de cuentas.
Mantenga separados los datos laborales y personales
La información de trabajo debe almacenarse en cuentas corporativas aprobadas y en almacenamiento en la nube gestionado por la empresa. Por ejemplo, los empleados deben guardar documentos de la empresa en una cuenta Microsoft 365 o Google Workspace aprobada en lugar de en un disco en la nube personal. Esto ayuda a la empresa a controlar el acceso a archivos sensibles.
Los miembros del hogar no deberían poder acceder a la información corporativa en un portátil compartido. Las cuentas de usuario separadas reducen accesos accidentales. Los perfiles de navegador distintos también facilitan mantener separadas las sesiones personales y de trabajo.
Estas medidas mejoran la organización y reducen cruces fortuitos entre actividad personal y profesional. No proporcionan aislamiento total: si el dispositivo se ve comprometido, el malware puede afectar a más de una cuenta o perfil.
¿Cómo pueden las pequeñas empresas gestionar la seguridad de BYOD?
Las pequeñas empresas pueden gestionar BYOD de forma más eficaz estableciendo reglas claras antes de que los empleados conecten portátiles personales a los sistemas corporativos.
Una política de BYOD debe explicar qué dispositivos están permitidos, los estándares mínimos de seguridad que deben cumplir, qué aplicaciones y servicios deben usar los empleados y cuáles son sus responsabilidades. También debe incluir el uso aceptable, cómo se almacenará la información corporativa y qué ocurre si un dispositivo se pierde, se ve comprometido o deja de utilizarse para trabajo.
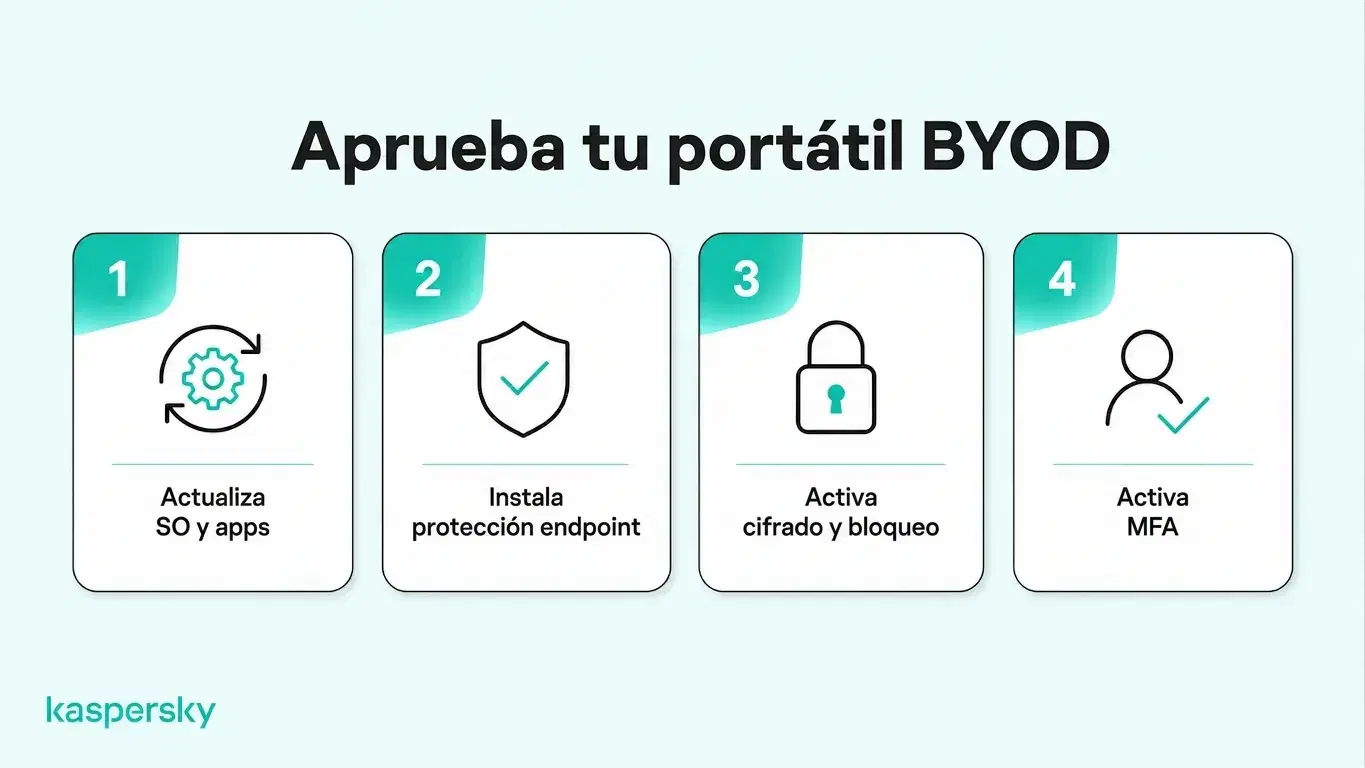
Antes de conceder acceso a los sistemas de la empresa, las pequeñas empresas deben verificar que los portátiles personales cumplen los requisitos mínimos de seguridad. Por ejemplo, los empleados podrían completar una lista de comprobación para aprobar el dispositivo que confirme que su sistema operativo está soportado, las actualizaciones de seguridad instaladas, la protección de endpoints activa y que el cifrado está habilitado. Comprobaciones periódicas ayudan a identificar dispositivos que ya no cumplen esos requisitos.
El acceso debe seguir el principio de privilegios mínimos. Dé a los empleados solo los sistemas e información que necesitan para su puesto. Revise permisos cuando cambien las responsabilidades y elimínelos con rapidez cuando alguien deje la empresa. El offboarding también debe abordar cualquier archivo corporativo que aún pueda estar almacenado en un portátil personal.
Las herramientas de seguridad centralizadas facilitan esta tarea al ayudar a gestionar accesos y la protección de dispositivos desde un mismo punto. Cualquier monitorización debe limitarse a lo necesario para la seguridad empresarial y evitar una visibilidad innecesaria sobre la actividad o archivos personales del empleado.
Probado y premiado por laboratorios independientes líderes en la industria.
¿Qué debe hacer si el portátil personal de un empleado se ve comprometido?
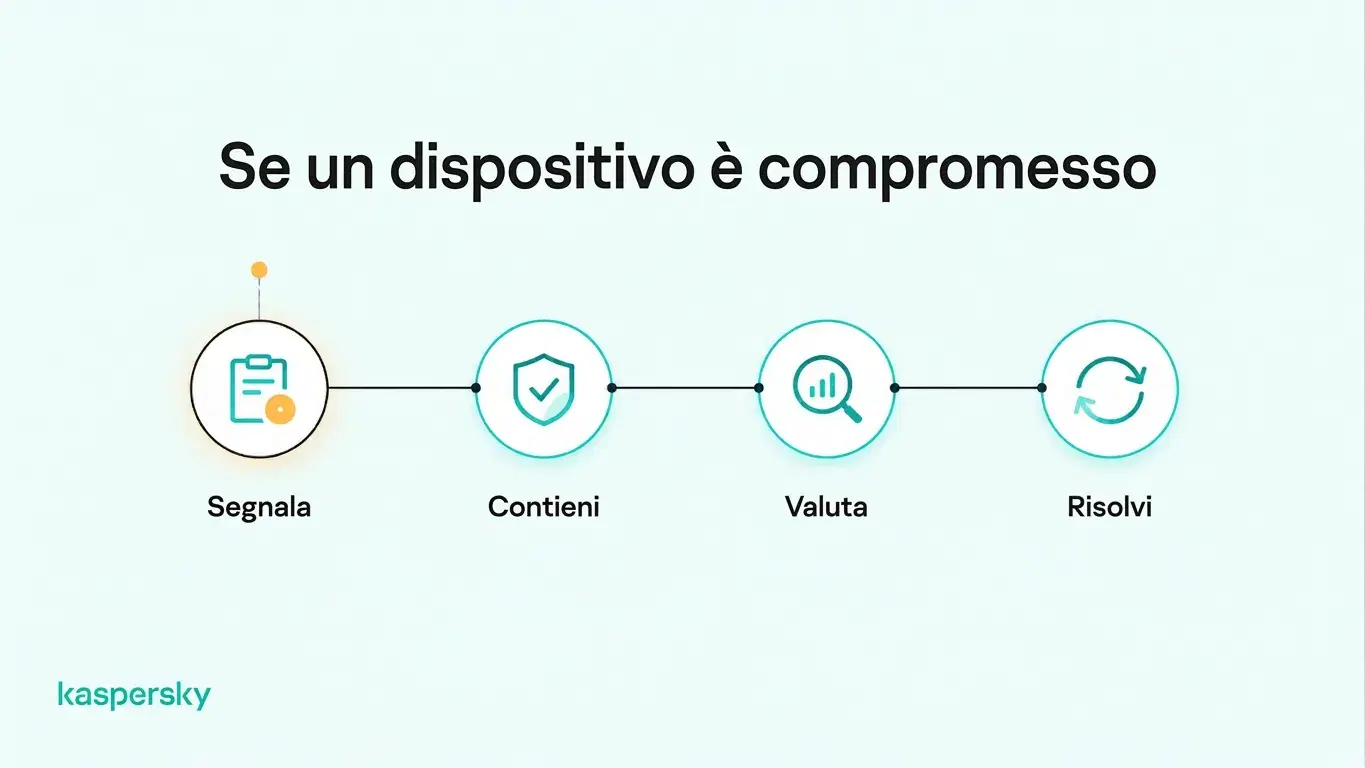
Los empleados deben notificar malware sospechado, accesos no autorizados o la pérdida/robo del portátil lo antes posible. La comunicación rápida da más tiempo a la empresa para limitar accesos y proteger cuentas afectadas.
La prioridad inicial es la contención. Esto puede implicar bloquear temporalmente el dispositivo en los sistemas de la empresa, cerrar sesiones activas, restablecer credenciales afectadas o aislar un dispositivo que pueda estar infectado por malware.
Una vez contenida la amenaza inmediata, la empresa debe evaluar si se expusieron cuentas, archivos o sistemas corporativos. Compruebe:
- Si había archivos de la empresa almacenados en el portátil
- Qué cuentas corporativas tenían sesiones activas en el dispositivo
- Si se registraron inicios de sesión sospechosos
- Si el dispositivo tenía acceso a sistemas sensibles o servicios en la nube.
Si se sospecha de malware, el dispositivo debe limpiarse y revisarse antes de cambiar credenciales importantes desde él. Los cambios sensibles de cuenta deben realizarse desde un dispositivo conocido como limpio.
Un portátil personal comprometido solo debe recuperar acceso a los sistemas de la empresa una vez resuelto el problema de seguridad y el dispositivo vuelva a cumplir los requisitos de BYOD de la empresa. En caso de pérdida o robo, las cuentas y sesiones afectadas deben permanecer restringidas hasta que la empresa confirme que el acceso corporativo está asegurado.
Artículos relacionados:
- ¿Cuáles son los riesgos de las vulnerabilidades en dispositivos endpoint en entornos BYOD?
- ¿Cuáles son las diferencias clave entre antivirus personal y empresarial?
- ¿Cuáles son las mejores prácticas esenciales de correo electrónico para pequeñas empresas?
- ¿Cómo puede ayudar mi equipo una "Guía de ciberseguridad para pequeñas empresas"?
Productos recomendados:
FAQs
¿Pueden los empleadores monitorizar los portátiles personales de los empleados?
Sí, los empleadores pueden monitorizar actividades relacionadas con el trabajo o configuraciones de seguridad en portátiles personales, dependiendo de las leyes aplicables y las políticas de la empresa. La monitorización debe ser transparente, limitada a necesidades legítimas de negocio y respetar la privacidad del empleado.
¿Puede una empresa borrar de forma remota el portátil personal de un empleado?
Sí, algunas herramientas de gestión de dispositivos permiten a las empresas borrar un portátil por completo, incluidos archivos personales. Otras pueden eliminar de forma selectiva los datos corporativos. Los empleados deben conocer estas capacidades antes de aceptar la gestión del dispositivo.
¿Quién paga el software de seguridad en los portátiles personales de los empleados?
A menudo los empleadores pagan el software de seguridad requerido en portátiles personales usados para el trabajo para asegurar una protección homogénea. No obstante, la responsabilidad del coste depende de las políticas de la empresa, los contratos laborales y la legislación aplicable.
¿Deben las pequeñas empresas facilitar portátiles o permitir que los empleados usen los suyos?
Los portátiles propiedad de la empresa son preferibles cuando la organización necesita mayor control de seguridad o maneja datos sensibles. BYOD puede ofrecer flexibilidad y menores costes de equipo si los dispositivos personales cumplen los requisitos de seguridad de la empresa.