¿Por qué las pequeñas empresas son objetivos atractivos para los hackers?
Las pequeñas empresas atraen a los hackers porque gestionan datos valiosos y transacciones financieras, pero a menudo disponen de menos recursos para proteger sus sistemas. Los ciberdelincuentes pueden explotar estas oportunidades para robar dinero, comprometer cuentas o obtener acceso a organizaciones de mayor tamaño mediante ciberataques a pequeñas empresas.
No todos los ataques se dirigen a una empresa concreta. Muchos ciberataques son automatizados u oportunistas: los atacantes usan herramientas para localizar sistemas expuestos y debilidades de seguridad habituales. Otros, en cambio, persiguen deliberadamente a empresas, empleados, relaciones con proveedores o procesos de pago específicos.
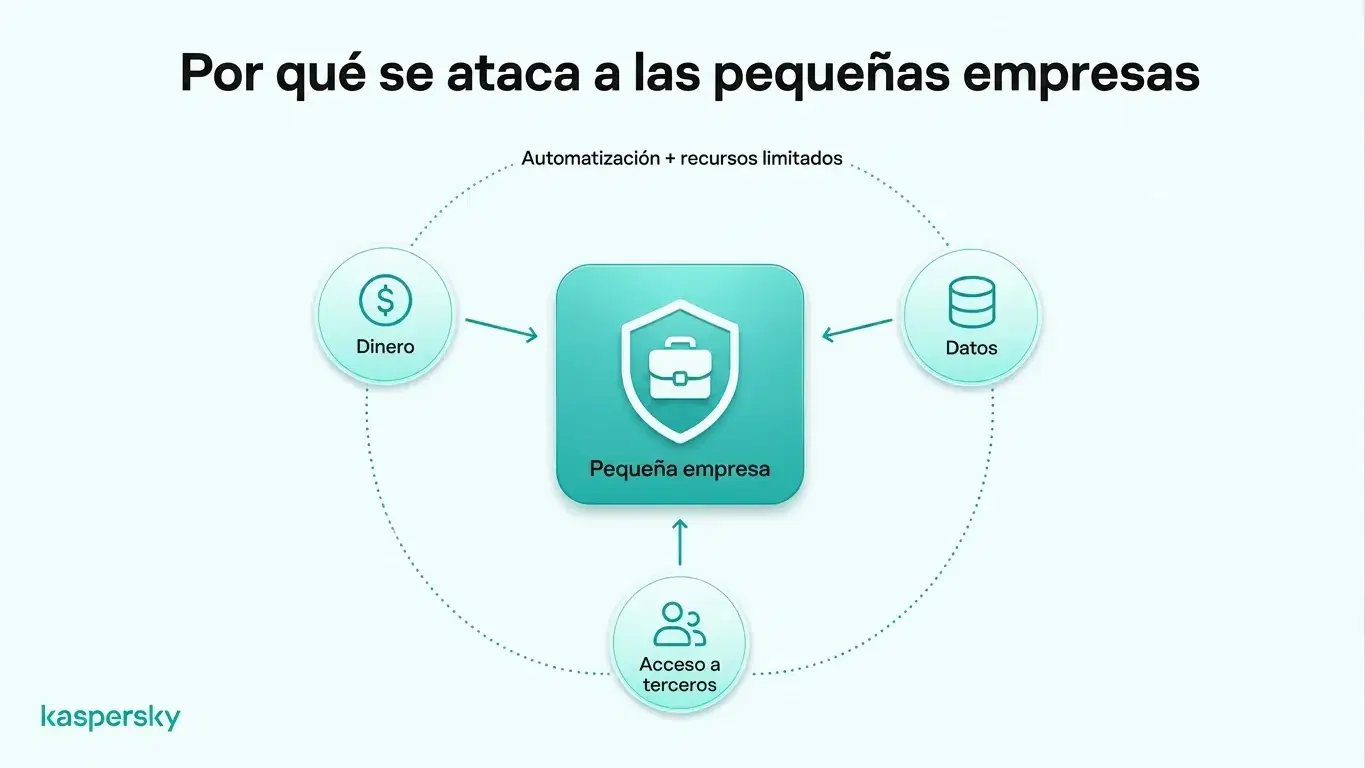
El dinero es un motivo evidente. Los atacantes pueden intentar robar de cuentas empresariales o cometer otro tipo de fraude financiero. Los pagos de rescate (ransomware) son otra vía por la que los hackers intentan obtener dinero de forma directa.
Las pequeñas empresas pueden conservar información valiosa, como datos de clientes, registros de empleados, credenciales de acceso y datos comerciales sensibles. Sus vínculos con organizaciones mayores también las hacen atractivas, ya que un proveedor comprometido puede servir de puerta de entrada a empresas más grandes en una cadena de suministro comprometida.
Otro factor son los recursos. Las empresas más pequeñas pueden contar con menos soporte IT y, con frecuencia, carecer de procesos formales de ciberseguridad. Esto no significa que sean automáticamente inseguras, pero sí que las vulnerabilidades comunes pueden tardar más en detectarse y corregirse, aumentando el riesgo de ciberataques a pequeñas empresas.
Lo que debe saber:
- Las pequeñas empresas pueden ser objetivo directo, pero muchos incidentes son automatizados u oportunistas, no ataques personalizados contra una compañía concreta.
- Los ciberdelincuentes buscan pagos fraudulentos, rescates, acceso a cuentas empresariales o datos valiosos de la empresa y de sus clientes.
- El correo empresarial, las credenciales de empleados, los registros de clientes y las relaciones con proveedores hacen que una pequeña empresa sea un objetivo rentable.
- Los vínculos con organizaciones mayores crean riesgo en la cadena de suministro, convirtiendo a las pequeñas empresas en escalones hacia objetivos más grandes.
- Recursos limitados de IT y menos procesos de seguridad dedicados aumentan la exposición si no se corrigen fallos comunes a tiempo.
- Protecciones básicas como MFA, contraseñas únicas, actualizaciones de seguridad, seguridad de endpoints, concienciación del personal y copias de seguridad verificadas reducen muchos de los riesgos más habituales relacionados con ciberataques a pequeñas empresas.
¿Cómo atacan los hackers a las pequeñas empresas?
Los hackers atacan a las pequeñas empresas principalmente mediante phishing, ingeniería social, credenciales robadas, malware, ransomware y software sin parchear. Estos métodos pueden otorgar a los atacantes acceso a cuentas empresariales, información sensible o sistemas críticos sin necesidad de técnicas excesivamente sofisticadas.
Phishing y compromiso del correo empresarial
Los correos de phishing, páginas de inicio de sesión falsas, la suplantación de identidad y otras formas de ingeniería social se usan para robar credenciales o manipular pagos.
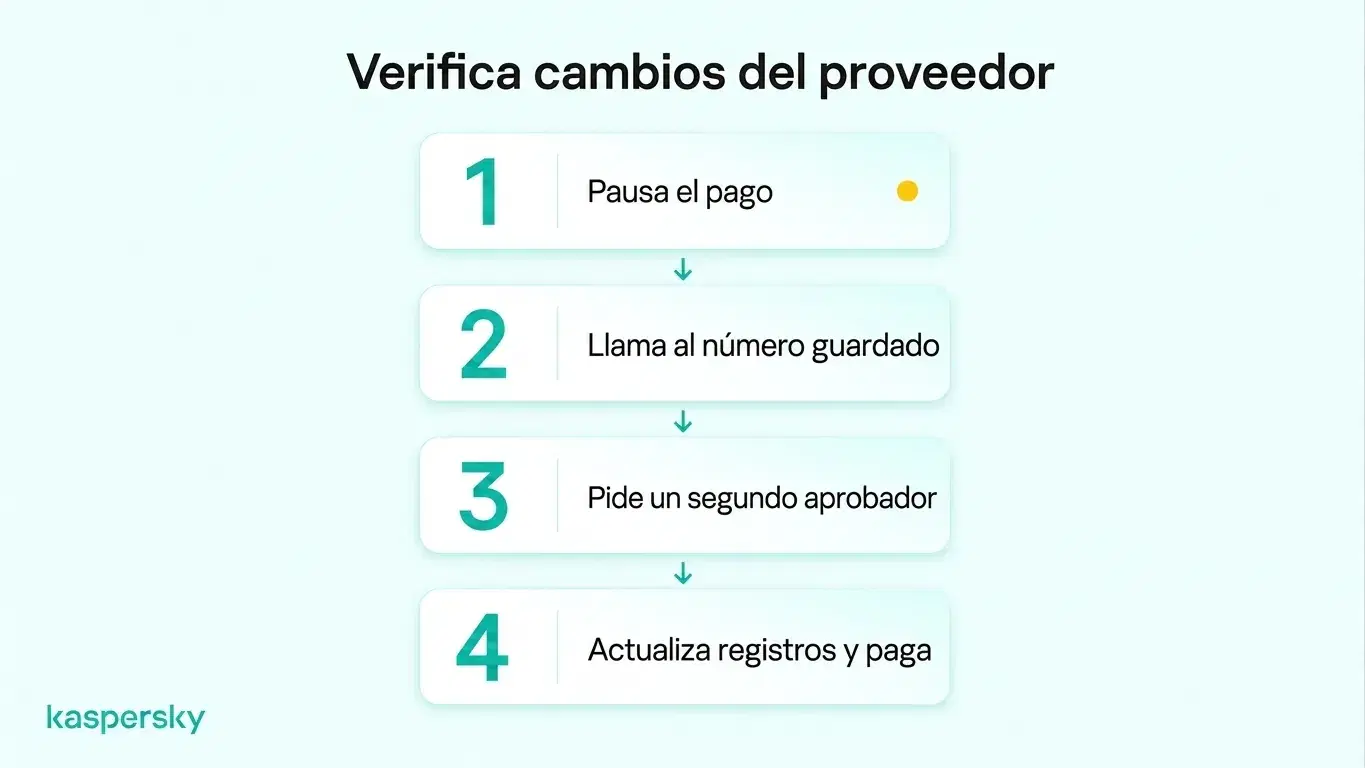
Un ejemplo habitual es una factura fraudulenta de un proveedor. El atacante se hace pasar por un proveedor conocido y envía una factura que parece legítima, pero con datos bancarios distintos. Si no se verifica el cambio por otro canal, la empresa puede enviar el dinero directamente al atacante.
Malware y ransomware
El malware puede robar información, monitorizar actividad o dar acceso no autorizado a dispositivos. El ransomware puede cifrar archivos empresariales y paralizar operaciones. Algunos ataques de ransomware también implican el robo de datos sensibles y la amenaza de publicarlos si no se paga un rescate.
Credenciales comprometidas
Contraseñas débiles o comprometidas pueden dar acceso al correo empresarial y a otras cuentas. Una vez dentro, el atacante puede leer mensajes, suplantar empleados o usar cuentas de confianza para dirigirse a clientes y proveedores.
Vulnerabilidades de software
Aplicaciones sin parchear y herramientas de acceso remoto inseguras crean puntos de entrada a los sistemas empresariales. Mantener el software soportado y actualizado ayuda a cerrar debilidades conocidas antes de que los atacantes las exploten en ciberataques contra PYMES.
¿Qué sucede cuando una pequeña empresa sufre un ataque?
Un ciberataque exitoso puede costar dinero a una pequeña empresa, interrumpir las operaciones diarias, exponer información sensible y dañar la confianza de los clientes. Las consecuencias pueden ser especialmente graves para compañías con reservas financieras limitadas o con pocos recursos para recuperarse con rapidez.
Las pérdidas económicas suelen ser la primera preocupación. Los costes pueden derivar de pagos fraudulentos, labores de recuperación, pérdida de negocio, sustitución de sistemas o demandas de extorsión. Para muchas pequeñas empresas, absorber esos costes es complicado.
La interrupción operativa puede resultar crítica. Si cuentas esenciales, archivos, sistemas de pago o servicios en la nube quedan inaccesibles, la actividad diaria puede paralizarse. Sin soporte IT dedicado, restaurar el acceso y reanudar la actividad normal puede llevar más tiempo y coste del esperado.
Los ciberataques también pueden provocar brechas de datos que exponen información de clientes, empleados o secretos comerciales. Según el tipo de datos afectados y la normativa aplicable, la empresa puede tener que investigar el incidente, notificar a los afectados o informar a las autoridades competentes.
Clientes y socios pueden perder confianza si se filtra información sensible o se interrumpen servicios. Esto afecta especialmente a las pequeñas empresas que dependen de clientes recurrentes y relaciones a largo plazo.
¿Cómo pueden protegerse las pequeñas empresas frente a los hackers?
Las pequeñas empresas pueden reducir el riesgo de ciberataques asegurando cuentas con contraseñas fuertes y MFA, manteniendo los dispositivos actualizados, usando protección de endpoints y Formando al personal para reconocer la ingeniería social. Las copias de seguridad periódicas y procedimientos claros de notificación de incidentes refuerzan la capacidad de respuesta ante ataques.
Asegure las cuentas empresariales. Use contraseñas fuertes y únicas para las cuentas de la empresa y guárdelas en un gestor de contraseñas reputado en lugar de reutilizar credenciales.
Active la autenticación multifactor (MFA) en cuentas importantes como correo, plataformas en la nube, servicios financieros y cuentas de administrador. Los empleados sólo deben tener acceso a los sistemas e información necesarios para su puesto.
Proteja dispositivos y software. Los portátiles, teléfonos y demás dispositivos empresariales deben recibir actualizaciones de seguridad con rapidez. Una protección de endpoints fiable ayuda a detectar y bloquear malware, ransomware, sitios maliciosos y otras amenazas. El software antiguo o sin soporte debería sustituirse siempre que suponga una vía de acceso a sistemas críticos de la empresa.
Probado de forma independiente y galardonado por los principales laboratorios del sector.



Los empleados deben saber reconocer el phishing y las solicitudes de pago inusuales. Las empresas deberían establecer procedimientos sencillos de verificación para que el personal no dependa únicamente de que un correo o mensaje parezca legítimo.
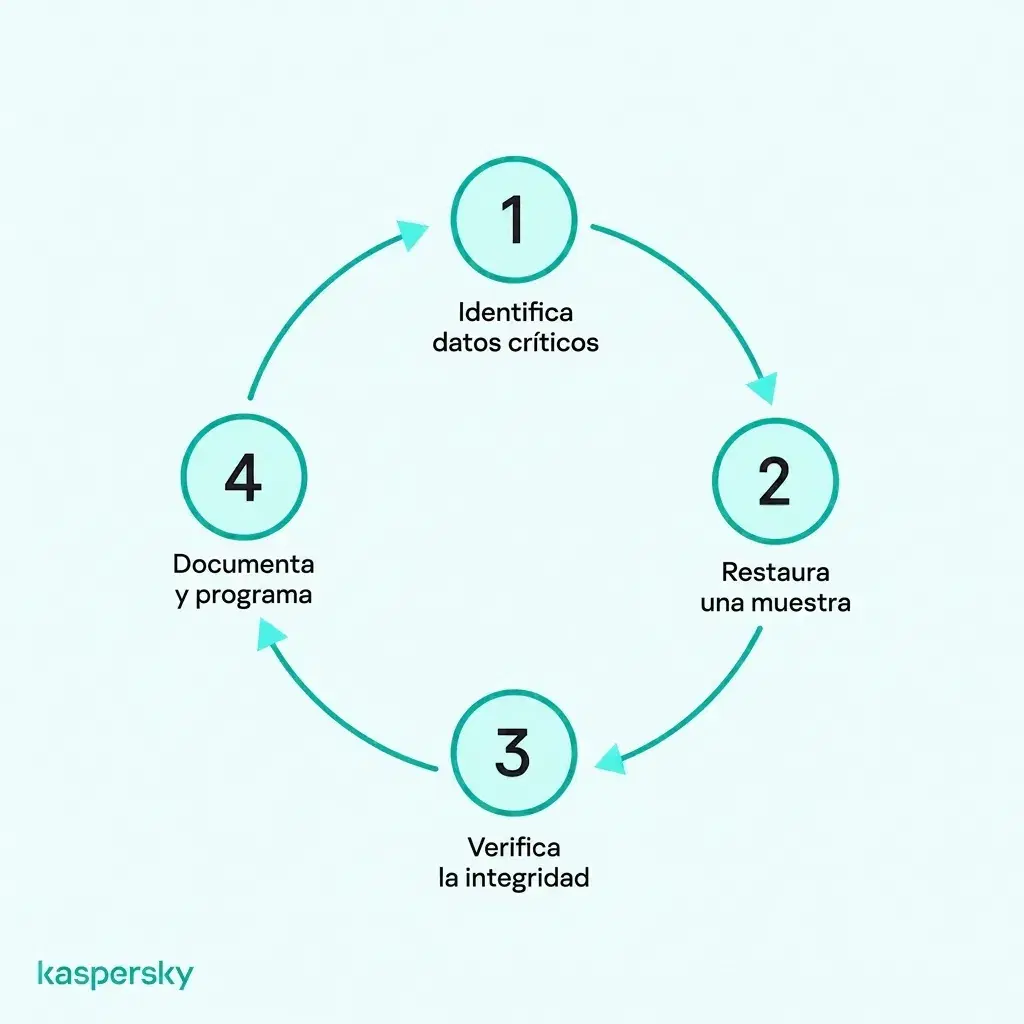
Prepárese para incidentes de seguridad. Mantenga copias de seguridad seguras de los datos empresariales importantes y pruébelas periódicamente para asegurarse de que la información puede restaurarse realmente. Los empleados también deben saber a quién avisar si reciben un mensaje sospechoso, pierden un dispositivo o creen que una cuenta ha sido comprometida.
Artículos relacionados:
- ¿Qué son los sitios web estafa y cómo evitarlos?
- Qué necesita el malware para prosperar
- Cómo evitar el robo de datos
- Por qué la ciberseguridad para pequeñas empresas es crítica para su protección
Productos recomendados:
- Kaspersky Premium
- Descargue una prueba gratuita de 30 días de nuestro plan premium
- Kaspersky Mobile Security
FAQs
¿Pueden los hackers atacar a una pequeña empresa que no tiene web?
Sí. Un sitio web es solo un punto de entrada posible. Los atacantes pueden dirigirse al correo empresarial, cuentas en la nube, dispositivos de empleados, servicios de acceso remoto, contraseñas y proveedores incluso si la empresa no tiene una web pública. Los riesgos de ciberataques a pequeñas empresas no dependen únicamente de tener o no sitio web.
¿Cómo puede una pequeña empresa detectar si los hackers han accedido a sus sistemas?
Señales de advertencia: alertas de inicio de sesión desconocidas, cambios inesperados de contraseña, reglas de reenvío nuevas en el correo, pagos inusuales, software desconocido o dispositivos que funcionan de forma extraña. El software de seguridad y los registros de actividad de las cuentas también ayudan a identificar accesos sospechosos.
¿Quién es responsable de la seguridad en la nube?
La seguridad en la nube suele ser una responsabilidad compartida entre el proveedor y la empresa que usa el servicio. El proveedor protege la infraestructura subyacente en la nube, mientras que el cliente sigue siendo responsable de la seguridad de las cuentas, permisos de acceso, configuraciones y los datos que almacena. La división exacta depende del servicio en la nube empleado.
¿Qué sectores son los más atacados por los ciberataques?
Según el Data Breach Investigations Report 2026 de Verizon, los sectores con más incidentes confirmados incluyen fabricación, servicios profesionales, administración pública, salud y finanzas. No obstante, empresas de todos los sectores y tamaños corren riesgo de ser objetivo de ciberataques.